A lo largo de esta serie de artículos, hemos aprendido a escribir código en Python, a levantar máquinas virtuales con Ubuntu y a automatizar tareas complejas interactuando con el hardware. Sin embargo, todo este conocimiento tiene un límite físico: los bordes de tu propio ordenador.
En la era moderna del desarrollo de software, una aplicación que no se comunica con el mundo exterior es prácticamente inútil. Cuando consumes una API RESTful, descargas una actualización o subes tu código a un repositorio en la nube, estás enviando información a través del laberinto más grande y complejo jamás construido por el ser humano: Internet.
Para un programador backend, un administrador de sistemas o un ingeniero de datos, comprender cómo viajan los paquetes de información a través de la red no es opcional; es una obligación. Si no entiendes las redes, no podrás configurar un servidor en la nube, no entenderás por qué tu contenedor de Docker no puede conectarse a tu base de datos, y los cortafuegos (firewalls) te parecerán magia negra.
En este artículo, vamos a desmitificar los tres pilares fundamentales de las telecomunicaciones informáticas: las direcciones IP, las Máscaras de Subred y los Puertos de Comunicación, utilizando analogías claras y herramientas prácticas que puedes probar ahora mismo en tu terminal.
Las Direcciones IP: El Domicilio Digital
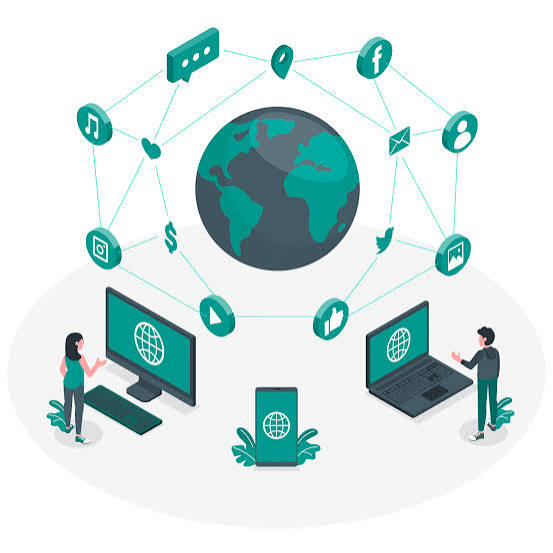
Imagina el sistema postal tradicional. Si quieres enviar una carta a un amigo, no puedes simplemente escribir su nombre en el sobre y tirarlo al buzón; el cartero necesita una dirección exacta, única y estructurada (País, Ciudad, Calle, Número).
En el mundo informático, el protocolo subyacente que rige este sistema postal se llama Internet Protocol (IP), y la dirección de tu «casa» es la Dirección IP.
Actualmente convivimos con dos versiones de este protocolo:
- IPv4: Es el estándar histórico. Se compone de cuatro bloques de números (llamados octetos) separados por puntos, que van del 0 al 255. Un ejemplo clásico es
192.168.1.50. El problema de IPv4 es que «solo» permite unos 4.300 millones de direcciones únicas, y con la explosión de los teléfonos móviles y el Internet de las Cosas (IoT), el mundo literalmente se ha quedado sin direcciones. - IPv6: Es el formato del futuro (y del presente). Utiliza un sistema hexadecimal larguísimo y complejo (ej.
2001:0db8:85a3:0000:0000:8a2e:0370:7334) que permite una cantidad tan inmensa de direcciones que podríamos asignarle una IP pública a cada átomo de la superficie terrestre sin agotarlas.
IPs Públicas vs IPs Privadas (El Conserje del Edificio)
Como nos quedamos sin direcciones IPv4, los ingenieros inventaron un truco brillante llamado NAT (Network Address Translation).
Piensa en un edificio de oficinas moderno. El edificio entero tiene una única dirección física oficial en la calle (esa es tu IP Pública, la que te da tu compañía telefónica y que es visible para todo Internet). Sin embargo, dentro del edificio hay 500 empleados, cada uno con un número de extensión interno (esa es tu IP Privada, usualmente rangos como 192.168.x.x o 10.x.x.x).
Cuando desde tu portátil (IP Privada: 192.168.1.30) pides ver un vídeo de YouTube, la petición llega al router de tu casa (el Conserje). El router sustituye tu IP privada por la IP Pública de la casa, pide el vídeo a YouTube, y cuando el vídeo llega, el router recuerda que fuiste tú quien lo pidió y te lo entrega internamente. Gracias a este sistema, los dispositivos de tu casa están protegidos: nadie en Internet puede atacar tu televisión o tu portátil directamente, porque para el mundo exterior, esas IPs privadas simplemente no existen.
Las Subredes (Subnetting): Dividiendo el Barrio
En una red corporativa gigantesca, tener 5.000 ordenadores conectados en el mismo grupo es un caos absoluto. Si un ordenador envía un mensaje de difusión (Broadcast preguntando «¿Quién tiene la impresora?»), los otros 4.999 ordenadores recibirán el mensaje y perderán tiempo procesándolo, saturando la red.
Para evitar esto, los arquitectos de red dividen la red principal en «barrios» más pequeños y aislados llamados Subredes.
Para saber a qué barrio pertenece una dirección IP, el ordenador utiliza la Máscara de Subred. Probablemente hayas visto esta configuración en Windows o Linux al revisar tu red:
- Dirección IP:
192.168.1.50 - Máscara de Subred:
255.255.255.0
¿Cómo se lee una Máscara de Subred?
El número 255 actúa como un candado, indicando la «parte de la red», mientras que el número 0 indica la «parte del dispositivo» (Host). Con la máscara 255.255.255.0, el sistema sabe que los tres primeros bloques (192.168.1) son el nombre de tu barrio. El último bloque (50) es tu número de casa.
Esto significa que cualquier ordenador que empiece por 192.168.1.X está en tu mismo barrio y puedes hablar con él directamente a máxima velocidad a través del Switch. Si quieres hablar con el ordenador 192.168.2.50, como está en otro barrio, el mensaje tendrá que pasar obligatoriamente por el Router (la frontera), el cual decidirá si tienes permisos para hablar con esa otra subred o si te bloquea por motivos de seguridad.
En el mundo del desarrollo en la nube (AWS, Azure) y Docker, verás que las máscaras se abrevian usando la notación CIDR, como por ejemplo: 192.168.1.0/24. Ese /24 significa exactamente lo mismo que 255.255.255.0 (porque 255 equivale a 8 bits, y 8+8+8 = 24). Es el lenguaje universal para segmentar la seguridad de los servidores web.
Puertos de Comunicación: Las Puertas del Edificio
Ya sabemos que la IP Pública te lleva al edificio correcto (el servidor) y que la IP Privada te lleva a la habitación concreta. Pero un servidor corporativo no hace una sola cosa; un mismo ordenador físico puede tener alojada una página web, un servidor de correo electrónico, un servidor de transferencia de archivos (FTP) y una base de datos.
Si envías información a la IP de ese servidor, ¿cómo sabe el servidor a qué programa interno debe entregarle el paquete? La respuesta son los Puertos.
Un puerto es un punto final de comunicación lógico. Existen 65.535 puertos disponibles en un sistema operativo, y actúan como «puertas numeradas» en el pasillo del servidor. Para que Internet no sea un caos, la industria ha estandarizado qué programa debe escuchar detrás de qué puerta:
- Puerto 80: Tráfico web no seguro (HTTP).
- Puerto 443: Tráfico web seguro y encriptado (HTTPS). Es la puerta por la que viajan las APIs y las páginas web modernas.
- Puerto 22: Secure Shell (SSH). Es la puerta de acceso para los administradores de sistemas que quieren controlar un servidor Linux remoto mediante la terminal.
- Puerto 3306: Base de datos MySQL.
- Puerto 5432: Base de datos PostgreSQL.
Cuando en tu navegador escribes [https://google.com](https://google.com), tu navegador, sin decírtelo, está traduciendo el nombre a una IP (gracias al sistema DNS) y añadiendo el puerto al final. Lo que realmente está enviando por el cable es una petición a algo parecido a 142.250.185.78:443.
Diagnóstico y Herramientas Prácticas en la Terminal
Un desarrollador profesional no adivina los problemas de red; los diagnostica. A continuación, tienes tres herramientas imprescindibles que puedes ejecutar ahora mismo en tu terminal de Linux (o en el CMD de Windows) para auditar tus conexiones:
1. ping (Comprobando la supervivencia)
Envía pequeños paquetes de datos (ICMP) a una IP para ver si el dispositivo remoto responde y cuánto tarda (latencia o lag).
Bash
# Comprobar si los servidores de Google están caídos o si tu internet funciona
ping 8.8.8.8
2. netstat o ss (Escuchando en las puertas)
Si has programado un servidor web en Python (con Flask o Django) y al iniciarlo te da un error de «Puerto en uso» (Port Already in Use), este comando te dirá qué otro programa está ocupando esa puerta.
Bash
# Mostrar todos los puertos que están "Escuchando" (Listening) en tu sistema (Linux)
sudo ss -tuln
3. traceroute o tracert (El mapa del tesoro)
Muestra todos los routers y saltos físicos por los que pasa tu paquete de datos desde tu ordenador hasta llegar al servidor de destino. Es fascinante para entender cómo la información cruza océanos enteros a través de cables submarinos en milisegundos.
Conclusión
Las direcciones IP, las Subredes y los Puertos conforman el sistema circulatorio del mundo digital. Ignorar cómo funcionan estos conceptos equivale a diseñar los planos de un coche perfecto pero negarse a entender cómo se construyen las carreteras.
A medida que avances en tu carrera y pases de desarrollar aplicaciones locales a orquestar ecosistemas complejos con Docker o desplegar infraestructuras en Kubernetes, pasarás gran parte de tu tiempo abriendo y cerrando puertos, configurando reglas de enrutamiento y aislando contenedores en subredes privadas. Dominar los fundamentos del protocolo TCP/IP no solo te ayudará a depurar errores de conexión frustrantes y opacos, sino que te convertirá en un desarrollador mucho más versátil, capaz de diseñar arquitecturas de software seguras, escalables y verdaderamente conectadas al mundo real.